Usaldus ja turvalisus
Loodud ISO audiitorite poolt, et läbida auditeid
Kui kliendid või audiitorid küsivad turvalisuse kohta, vajad tõestatavaid kontrolle, mitte häid kavatsusi. Platvorm on loodud sertifitseeritud ISO 27001 juhtivaudiitorite poolt, kes teavad täpselt, mida auditites nõutakse. Nii saad turvalisuse, mis päriselt töötab, mitte lihtsalt linnukesed paberil.
Tõendatav andmekaitse
Ettevõtte-tasemel krüpteering (TLS 1.3, AES-256). Selged vastused audiitoritele, mitte tühi jutt.
Kontrolli ligipääsusid
Rollipõhine ligipääsukontroll koos auditilogidega. Tõesta audiitoritele vähimate õiguste printsiibi järgimist reaalsete andmetega.
Taga käideldavus
Igapäevased varukoopiad, 30-päevane säilitamine, 99.9% SLA. SOC 2 tasemel infrastruktuur, millele saad tugineda.
Läbi auditid kiiremini
Loodud ISO 27001 audiitorite poolt. GDPR, SOC 2 ja ISO 27001 kontrollid on juba nõuetega vastavuses.
Andmekaitse
Kus minu andmeid hoitakse?
SOC 2 Type II sertifitseeritud andmekeskustes. Suuna kliendid dokumentatsiooni juurde, mis tõendab krüpteerimist ja vastavust.
Kellel on ligipääs andmetele?
Ainult volitatud töötajatel. Kasutajatoel on ligipääs vaid eriloaga. Näita audiitoritele rollipõhiseid õigusi ja logisid.
Kuidas toimub varundus?
Igapäevased varukoopiad, 30-päevane säilitamine ja taastamine ajas. Dokumenteeritud protseduurid, mitte teoreetilised plaanid.
Nõuetele vastavus ja sertifikaadid
- GDPR vastavus: Nõusoleku haldus, andmeõiguste töövood, rikkumiste teavitamine. Täielik EL nõuetele vastavus.
- SOC 2 Type II (Töös): Infrastruktuur, mis vastab ettevõtte turvastandarditele. Hetkel sertifitseerimisel.
- ISO 27001 Joondatud: Disainitud audiitorite poolt. Kontrollid on joondatud globaalsete standarditega.
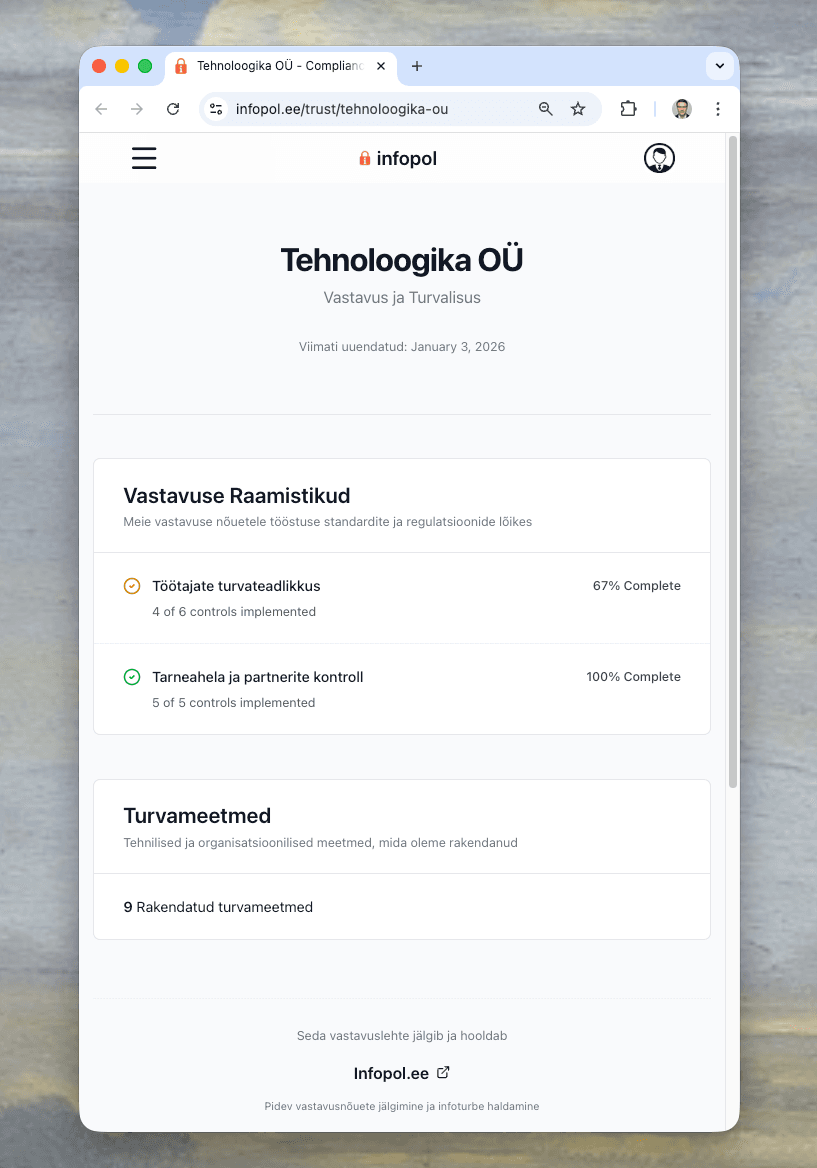
Sinu avalik usaldusleht
Kui ärikliendid küsivad tõestust regulatiivsetele nõuetele vastavuse kohta, saada neile link. Avalik leht annab partneritele ja audiitoritele kohese ülevaate Sinu turbesüsteemi kvaliteedist.
- Asenda küsimustikud oma vastavuslehe lingiga
- Näita äripartneritele koheselt tõestust nõuetele vastavuse kohta
- Läbipaistvus näitab enesekindlust, mitte hirmu
- Kontrolli ise, milliseid raamistikke ja dokumente kuvad
Näidisvaade
Juriidilised dokumendid
Professionaalsed dokumendid on valmis, kui kliendid küsivad turvadokumentatsiooni:
GDPR vastavus ja läbipaistvus
Turvalisuse vastutused ja kohustused
Jälgimise ja nõusoleku haldamine
On turvaküsimusi?
On Sul küsimusi teenuse turvalisuse või auditi nõuete kohta? Meie sertifitseeritud ISO 27001 juhtivaudiitorid selgitavad, kuidas saavutame regulatiivsetele nõuetele vastavuse.
Auditiks valmis või raha tagasi.
Aruta sertifitseeritud audiitoriga